可用于网络安全攻防的大模型图谱:通用模型、安全专用模型与智能体平台
发布日期:2026年10月30日
【摘要】 本报告系统梳理了可用于网络安全攻防的大模型图谱,指出企业安全建设正从单一工具应用向人机双智协同体系演进。面对复杂的攻防博弈,单纯依赖通用模型已无法满足深度安全需求,必须构建通用模型、安全专用模型与智能体平台相融合的新双模架构。报告明确区分了基础模型、访问层级与执行环境的边界,强调在受控授权环境下开展防御与验证。通过引入业务编排脚本,企业可将液态软件的敏捷性注入稳态安全基线,实现威胁建模、漏洞发现与告警分诊的自动化流转。结论建议管理层摒弃全能大模型幻觉,按具体安全任务精准选型,在合规边界内稳步推进安全能力的智能化升级。
【概览】
关键发现:
-
安全大模型应用正向双智协同体系演进,通用模型与安全专用模型在任务适配上呈现显著分化,单一通用模型已无法满足深度攻防需求。
-
基础模型能力与访问层级及执行环境存在严格边界,智能体平台的综合表现不能简单等同于底层模型能力,授权验证成为核心前提。
-
稳态安全基线与敏捷响应需求存在冲突,企业需通过新双模架构将液态软件的敏捷性注入安全运营,实现威胁建模与告警分诊的自动化。
核心建议:
-
摒弃全能模型幻觉,建立基于具体安全任务的精准选型机制,严格区分基础模型、访问层级与智能体平台的适用边界与部署形态。
-
构建融合通用与专用模型及智能体平台的新双模架构,引入业务编排脚本打通数据要素流转,实现安全运营的敏捷响应与稳态控制。
-
落实受控授权环境下的安全验证,参照权威风险管理框架,在防御优先和合规边界内推进安全能力升级,确保人机协同的规范与可控。
【引言】 随着企业数字化转型迈向深水区,网络安全已从被动防御演进为与业务智能深度融合的核心能力。在双智协同的语境下,安全不仅是合规底线,更是保障业务敏捷性的智能基石。当前,大模型在安全攻防领域的应用加速落地,但面对通用模型、安全专用模型及各类智能体平台的涌现,企业往往陷入“唯能力论”的选型误区。
本研究旨在厘清大模型在网络安全中的真实能力边界。我们摒弃“全能模型”的技术幻觉,坚持务实的业务导向,核心观点在于:严格区分基础模型、访问层级与执行环境,是安全大模型合规落地的先决条件。报告分析逻辑将从通用底座能力、专用安全微调、平台智能编排三个维度展开,结合行业公开实践与授权机制,为企业提供一份按任务场景驱动的选型图谱,助力企业在受控环境中实现安全效能的精准释放。
一、生成式人工智能安全治理框架与演进背景 大模型安全治理的演进逻辑与权威框架 生成式人工智能在网络安全领域的应用正经历从技术探索向体系化治理的演进。尚参发现,随着大模型能力的泛化,其双用途特征使得安全边界日益模糊。当前,全球权威机构已构建起基础治理框架。例如,NIST AI RMF 1.0及其生成式AI Profile为可信AI的设计、开发与评估提供了风险管理指引;而OWASP发布的《Top 10 for LLM Applications 2025》则精准锚定了提示注入、敏感信息披露、过度代理权限等核心应用层风险。这些框架标志着AI安全治理已从底层模型安全向全生命周期的应用安全延伸。
攻防双刃剑效应下的业务风险与治理挑战 在网络安全攻防场景中,大模型既是自动化威胁建模与漏洞发现的利器,也可能被恶意利用生成高级攻击代码。这种攻防同构特性给企业带来严峻挑战。从业务逻辑来看,企业面临的不仅是技术漏洞,更是安全能力与业务敏捷性的冲突。传统的安全管控往往采取僵化的阻断策略,但这会扼杀大模型在安全运营中的效能。此外,通用模型在缺乏受控环境下的越权操作,以及供应链和数据投毒风险,使得企业在引入AI安全助手时面临合规与实操的双重压力。
基于双智协同理念的体系化应对策略 应对上述挑战,企业需跳出单一的技术修补思维,构建系统化的治理体系。
践行双智协同(DIB)理念:将人类安全专家的业务判断力与AI的自动化分析能力深度融合。在授权测试和防御场景中,明确专家作为最终决策者的核心地位,确保AI辅助不偏离安全合规底线。 引入新双模(Neo-Bimodal)架构思维:在安全系统建设中,兼顾稳态的合规管控与敏态的AI安全能力迭代。发挥液态软件的敏捷性价值,快速适配不断演进的AI安全威胁,实现安全策略的动态编排。
落实一把手工程与数据要素化:AI安全治理需企业高层统筹规划。同时,将安全日志、威胁情报等数据资产进行要素化管理,在保障合规的前提下,为大模型提供高质量数据,从根本上提升组织的安全免疫力。
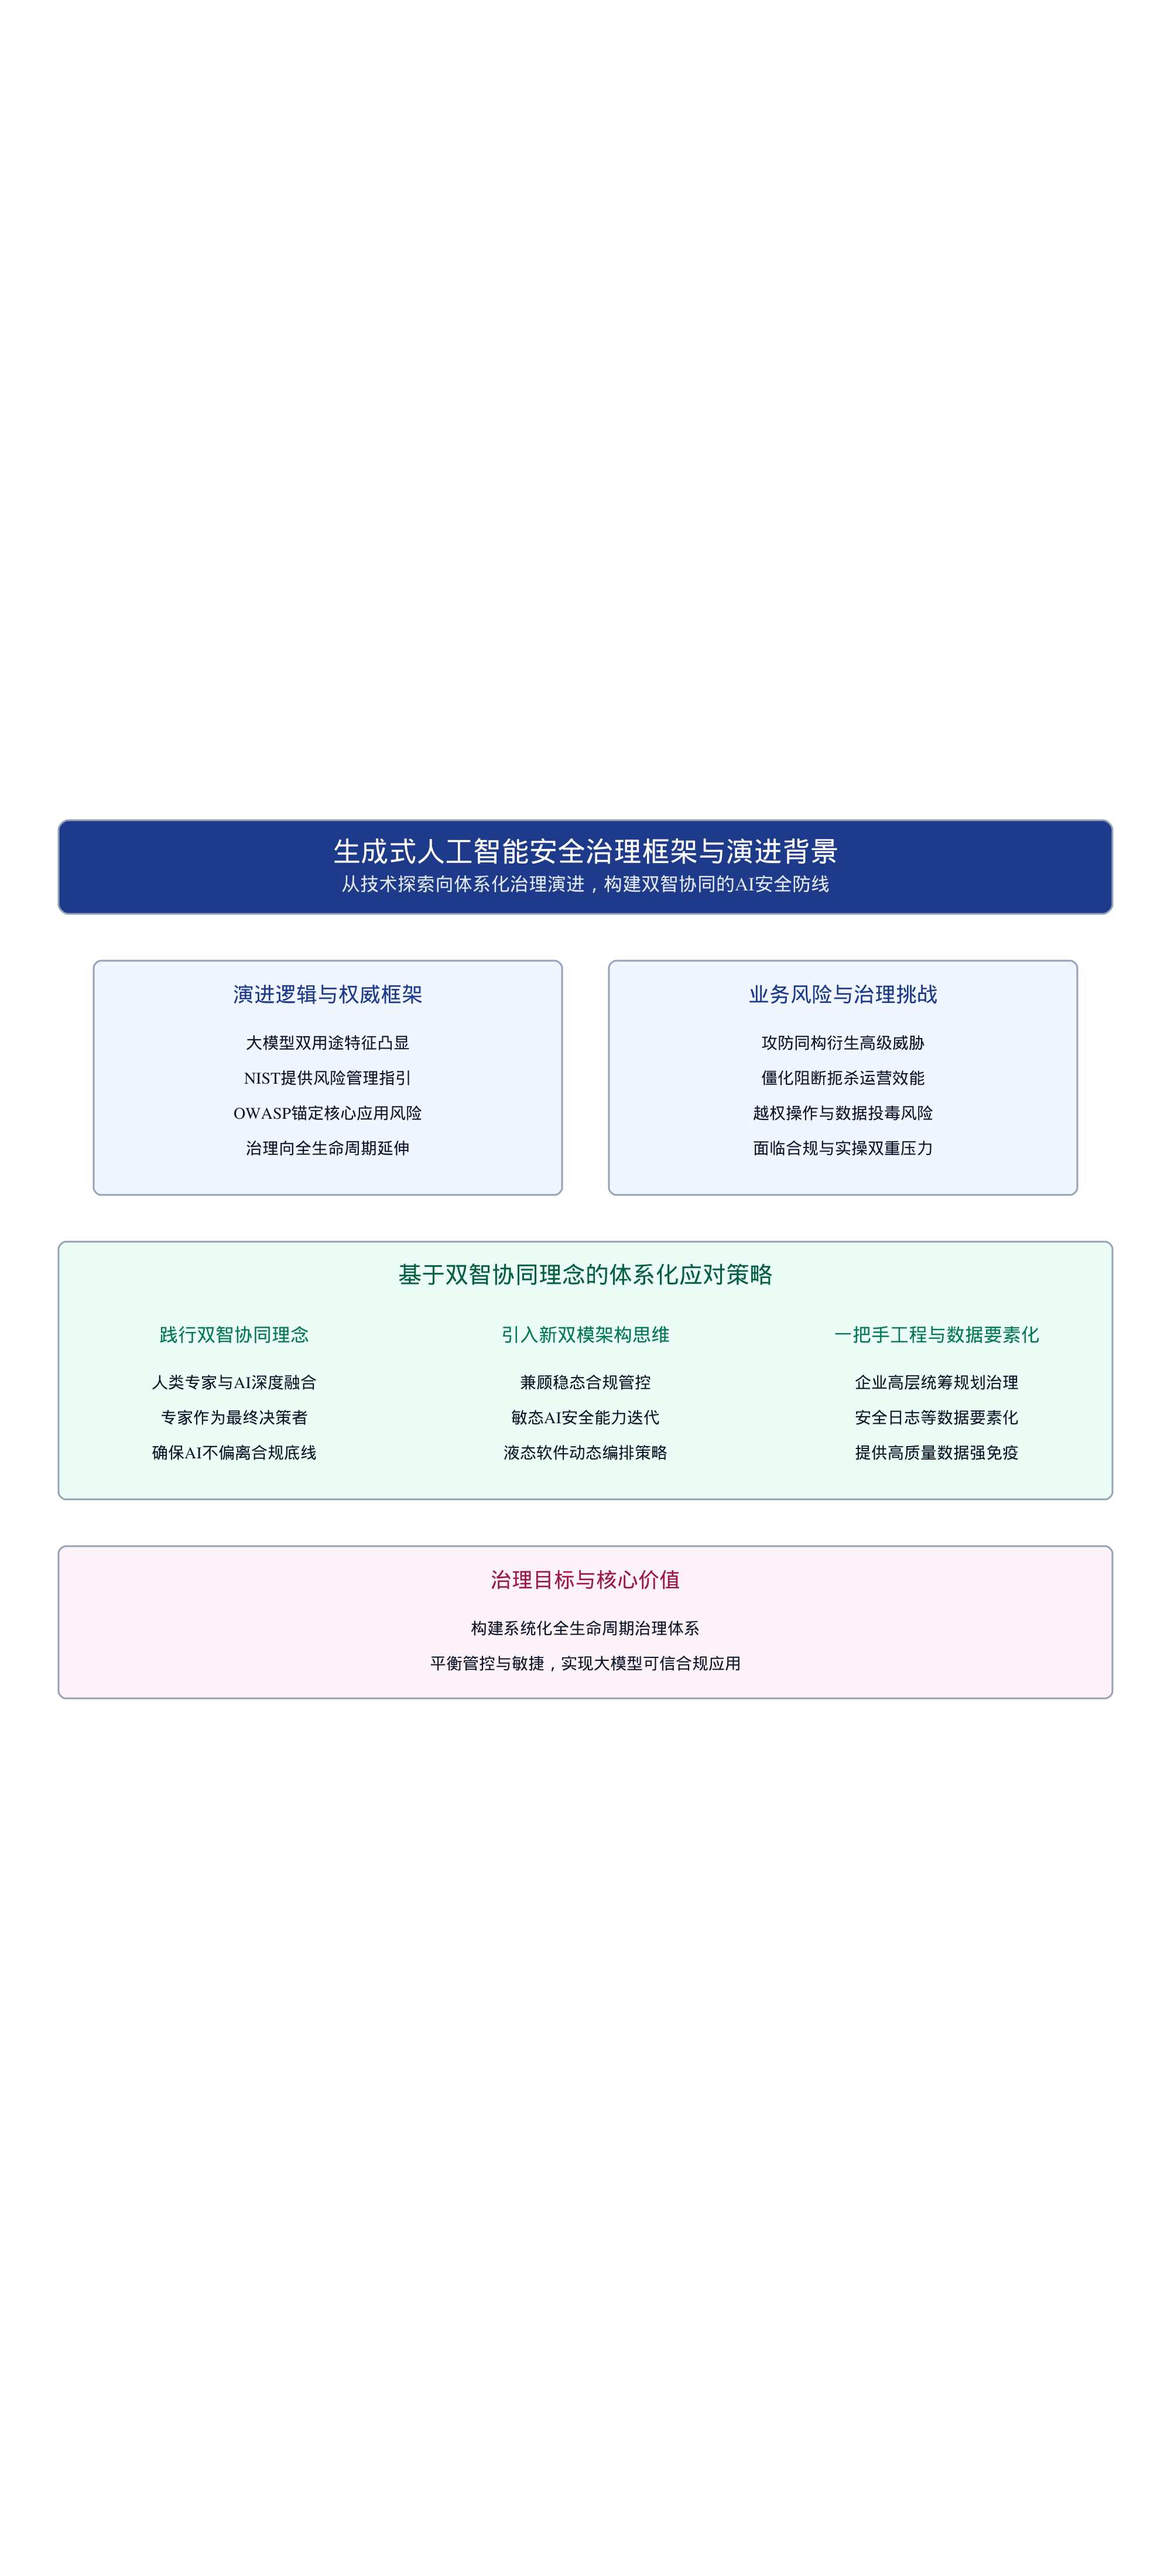
图表:生成式人工智能安全治理框架与演进背景结构逻辑图
二、通用模型、安全专用模型与智能体平台解析 通用模型与安全专用模型的边界 在双智协